Zum Inhalt wechseln


Einleitung: Das vergessene Risiko in Ihrer IT
Jedes Unternehmen trägt seine DNA in sich – nicht nur in Form von Strategien und Kulturen, sondern auch auf seinen Festplatten. Von vertraulichen Kundendaten über sensible Geschäftspläne bis hin zu Kommunikationsverläufen, die nicht für die Öffentlichkeit bestimmt sind: Alte Hardware kann zu einem echten Sicherheitsrisiko werden. Doch was passiert, wenn diese digitalen Spuren in falsche Hände geraten?
Ein spektakulärer Fall aus der IT-Branche zeigt, wie ein einfacher Fehler in der Datenlöschung zu einem Datenschutz-Skandal wurde – und warum Ihre IT mehr Aufmerksamkeit verdient, als Sie denken.
Das Wichtigste in Kürze
- Alte Festplatten enthalten oft Kunden-, Personal- und Geschäftsdaten – Formatieren entfernt sie nicht.
- Sicher sind zertifizierte Löschung mit Nachweis je Seriennummer oder Vernichtung nach DIN 66399 – SSDs brauchen eigene Verfahren.
- Die DSGVO verlangt, dass Sie jede Löschung belegen können – auch wenn ein Dienstleister sie durchführt.
1. Die digitale DNA: Mehr als nur Daten
Festplatten speichern mehr als Zahlen und Fakten. Sie sind der Schlüssel zu Unternehmenswerten und -identitäten. Ein Beispiel: Ein mittelständisches Unternehmen aus der Finanzbranche hatte alte Laptops weiterverkauft, ohne sie zuvor BSI-konform zu löschen. Die Konsequenzen? Ein Ex-Mitarbeiter nutzte die wiederhergestellten Daten, um Verhandlungen mit Wettbewerbern zu beeinflussen.
Warum passiert das? Viele unterschätzen den Aufwand, der nötig ist, um Daten unwiederbringlich zu löschen. Einfaches Formatieren reicht nicht – die digitalen Spuren bleiben.
Tipp: Um sicherzugehen, dass Ihre Daten nicht wiederhergestellt werden können, sollten zertifizierte Datenlöschungsdienste genutzt werden. (👉 Mehr über BSI-konforme Datenlöschung erfahren.)
2. Was passiert mit Ihren Festplatten, wenn sie weiterverkauft werden?
Remarketing alter IT-Hardware ist wirtschaftlich und nachhaltig – aber nur, wenn es sicher geschieht. Ohne professionelle Löschung gelangen alte Geräte oft in inoffizielle Kanäle oder werden auf Online-Marktplätzen weiterverkauft. Dort können Hobby-Hacker und Kriminelle mit Tools frei zugängliche Daten wiederherstellen.
Der Albtraum:
- Zugang zu sensiblen Projektdaten.
- Offenlegung von Kundendaten – ein klarer Verstoß gegen die DSGVO.
- Rufschädigung und rechtliche Konsequenzen.
Lösung: Unternehmen, die gebrauchte IT-Hardware verkaufen, sollten auf professionelle Partner setzen, die zertifizierte Prozesse garantieren.
3. Prävention: Die Kunst der richtigen Datenlöschung
Wie schützt man sich vor einem Datenschutz-Thriller? Die Antwort liegt in klaren Prozessen und der richtigen Technik:
- Festplatten zertifiziert löschen: Methoden wie die vollständige Überschreibung mit zertifizierter Software oder – bei defekten Datenträgern – die physische Zerstörung nach DIN 66399 machen Daten endgültig unlesbar. Bei SSDs genügt einfaches Überschreiben nicht; hier kommen die Löschbefehle des Herstellers zum Einsatz, die zertifizierte Software wie Blancco automatisch nutzt.
- Audit und Dokumentation: Lassen Sie sich jede Löschung nachweisen, um im Ernstfall rechtlich abgesichert zu sein.
- Lifecycle-Management: Integrieren Sie die Datenlöschung als festen Bestandteil in Ihren IT-Lifecycle.
4. Blick in die Zukunft: Datenschutz in einer digitalen Welt
Mit steigender Digitalisierung und immer neuen Technologien wachsen auch die Risiken. Cyberkriminalität wird raffinierter, und die Erwartungen an Datenschutz werden strenger. Ein proaktives Datenmanagement ist daher nicht nur eine rechtliche Notwendigkeit, sondern auch ein Wettbewerbsvorteil. Unternehmen, die verantwortungsvoll mit ihrer IT umgehen, gewinnen das Vertrauen von Kunden und Partnern.
5. Kein Einzelfall: Was mit ausgemusterten Datenträgern schiefgehen kann
Dass alte Festplatten ein echtes Risiko sind, zeigen dokumentierte Fälle:
- Bußgeld in Millionenhöhe: Die US-Börsenaufsicht SEC verhängte 2022 gegen Morgan Stanley 35 Millionen US-Dollar, weil ausgemusterte Festplatten und Server mit Kundendaten ohne ordnungsgemäße Löschung weiterverkauft worden waren.
- Daten auf Gebrauchtlaufwerken: In einer Stichprobe über eBay gekaufter Laufwerke fanden Blancco und Ontrack auf 42 % noch sensible Daten.
Beide Beispiele zeigen: Das Risiko liegt selten in der Technik, sondern in fehlenden Prozessen und Nachweisen.
6. Checkliste für die DSGVO-konforme Aussonderung von Festplatten
- Inventar führen: Jede Festplatte und jedes Gerät mit Seriennummer erfassen.
- Vertrag schließen: Mit dem Dienstleister einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO vereinbaren.
- Sicher transportieren: Verplombt, GPS-überwacht, ohne Zwischenlager (Sicherheitslogistik).
- Löschen mit Nachweis: Zertifizierte Software, Löschzertifikat je Seriennummer.
- Vernichten, was nicht löschbar ist: Nach DIN 66399 – bei Second IT inhouse in Stufe H-5 (Datenträgervernichtung).
- Nachweise archivieren: Die DSGVO verlangt, dass Sie die Einhaltung belegen können (Rechenschaftspflicht).
Welche Normen und Zertifikate Second IT dafür erfüllt, sehen Sie auf unserer Seite Zertifikate.
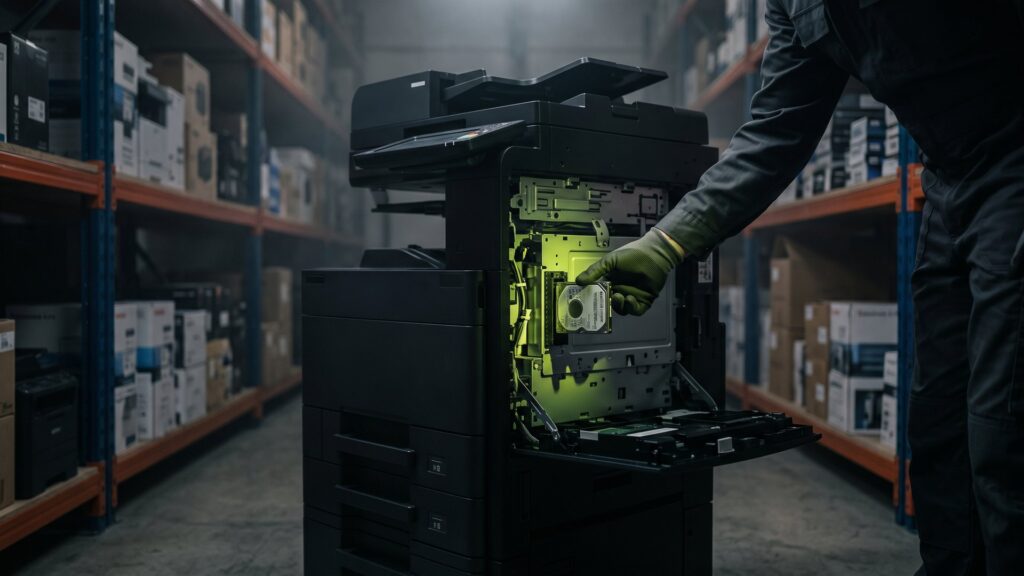
Vergessen Sie dabei nicht die Festplatte im Kopierer: Viele Multifunktionsgeräte speichern Scans, Adressbücher und Zugangsdaten.
Fazit: Daten schützen – und weiterdenken
Ihre Festplatten sind mehr als Technik. Sie sind der digitale Fingerabdruck Ihres Unternehmens. Um Datenschutz-Alpträume zu vermeiden, braucht es klar definierte Prozesse, moderne Technologien und die Zusammenarbeit mit zuverlässigen Partnern.
Wenn Sie wissen möchten, wie Sie gebrauchte IT-Hardware sicher recyceln und gleichzeitig Datenschutz gewährleisten können, ist jetzt der richtige Zeitpunkt, Ihre Strategie zu überdenken.
Mehr zum Thema: Datenträger entsorgen nach DSGVO: Was im Audit wirklich zählt und DIN 66399: Welche Sicherheitsstufe Ihre Festplatten brauchen.
Häufige Fragen zu Festplatten und Datenschutz
Was verlangt die DSGVO beim Ausmustern von Festplatten?
Die DSGVO verlangt, dass personenbezogene Daten gelöscht werden, sobald sie nicht mehr benötigt werden, und dass dies mit geeigneten technischen Maßnahmen geschieht. Ein bestimmtes Verfahren schreibt sie nicht vor. Sie müssen aber nachweisen können, dass die Daten nicht wiederherstellbar sind. In der Praxis heißt das: zertifizierte Löschung oder Vernichtung, dokumentiert für jeden Datenträger.
Löschen oder zerstören – was ist sicherer?
Beide Verfahren sind sicher, wenn sie richtig ausgeführt und dokumentiert werden. Die zertifizierte Löschung hat den Vorteil, dass das Gerät weiterverwendet und verkauft werden kann. Die physische Vernichtung ist für defekte oder nicht löschbare Datenträger notwendig. Viele Unternehmen kombinieren beides: löschen, was funktioniert, und vernichten, was defekt ist.
Brauche ich mit dem Dienstleister einen Auftragsverarbeitungsvertrag?
In aller Regel ja. Der Dienstleister erhält Datenträger mit personenbezogenen Daten und verarbeitet diese in Ihrem Auftrag, indem er sie löscht oder vernichtet. Dafür schreibt Art. 28 DSGVO einen Vertrag zur Auftragsverarbeitung vor. Achten Sie darauf, dass darin Transport, Löschverfahren und Nachweise geregelt sind.
Schützen Sie die DNA Ihres Unternehmens – nachweisbar.
Senden Sie uns Ihre Geräteliste. Sie erhalten in durchschnittlich 48 Stunden ein Angebot für sicheren Transport, zertifizierte Löschung und Vernichtung nach DIN 66399.